

Российский рынок SIEM достиг зрелости: решений много, функциональность у всех примерно одинаковая, а выбор становится всё сложнее. Эксперты ведущих вендоров собрались в студии AM Live, чтобы обсудить настоящее и будущее российских SIEM — от критериев выбора до прогнозов на 2030 год.
Введение
Российские SIEM за последние годы прошли путь от догоняющих решений до зрелых продуктов, способных конкурировать друг с другом. Но вместе с ростом рынка выросла и сложность выбора: у всех вендоров заявлена примерно одна и та же функциональность, и заказчику всё труднее понять, чем одно решение отличается от другого и на что действительно смотреть при выборе. Сегодня на рынке представлены десятки решений — от продуктов крупных экосистем до нишевых разработок, ориентированных на конкретные сегменты. Одни делают ставку на экспертизу и контент, другие — на производительность и масштабируемость, третьи — на экосистемность и интеграции. Разобраться в этом многообразии без практического опыта и понимания внутренних механизмов практически невозможно, особенно когда презентации у всех выглядят убедительно, а дата-шиты пестрят схожими цифрами. Именно поэтому так важно обсуждать не маркетинговые обещания, а реальный опыт эксплуатации, критерии выбора и типичные ошибки. Эфир AM Live собрал представителей ведущих российских вендоров SIEM, чтобы вместе с заказчиками разобраться, как выбрать систему, которая действительно будет работать, а не просто займёт место в инфраструктуре.
Часть I. Российские SIEM 2026: что изменилось и как теперь выбирать?
В первой части эфира эксперты обсудили, что изменилось в российских SIEM, чем современная система отличается от сборщика логов, как правильно пилотировать решение, сколько событий собирать и хранить, какую роль играет искусственный интеллект и где проходят границы между SIEM, SOAR и другими классами решений.
Рисунок 1. Участники первой части эфира
Рисунок 1. Участники первой части эфира
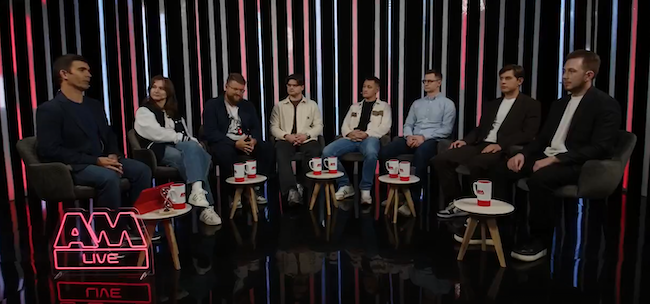
Участники эфира:
Ведущий и модератор эфира — Руслан Ложкин, директор департамента кибербезопасности, Абсолют Банк.
- Данила Леднёв, заместитель директора центра кибербезопасности, Эшелон Технологии.
- Андрей Баранцев, аналитик Группы развития и сопровождения SIEM, ГК «Солар».
- Максим Анненков, менеджер по продуктам SIEM, SOAR и NG SOAR, Security Vision.
- Даниил Вылегжанин, руководитель отдела предпродажной подготовки, РуСИЕМ.
- Виктор Никуличев, руководитель продуктового управления, R-Vision.
- Вадим Порошин, лидер продуктовой практики MaxPatrol SIEM, Positive Technologies.
- Евгения Лагутина, старший менеджер отдела развития продуктов единой корпоративной платформы, «Лаборатория Касперского».
Ведущий и модератор эфира — Руслан Ложкин, директор департамента кибербезопасности, Абсолют Банк.
Что изменилось в российских SIEM за последние годы
Вадим Порошин отметил, что рынок меняется, а количество угроз растёт. MaxPatrol SIEM появился ещё до импортозамещения, и с тех пор количество вендоров SIEM значительно выросло. Главное изменение — появление ИИ-технологий. Компания Positive Technologies добавила в MaxPatrol SIEM ИИ-помощника PT Naira, который помогает снизить порог входа и повысить уровень экспертизы: объясняет командам правила корреляции, умеет писать правила нормализации, а к концу года планируется написание правил корреляции простым человеческим языком. Эти функции необходимы для противостояния современным угрозам.
Андрей Баранцев поддержал тезис про ИИ-ассистента:
Андрей Баранцев поддержал тезис про ИИ-ассистента:
«Это действительно передовая технология с точки зрения упрощения работы аналитика и снижения порога входа. Это 100% будущее, и уже даже настоящее».
Даниил Вылегжанин добавил, что его компания РуСИЕМ пошла в сторону изменения архитектуры и улучшения производительности при существенном снижении потребления ресурсов. Это актуально с учётом нынешних цен на серверное оборудование: заказчики стараются экономить, потому что ресурсов нужно всё больше, а бюджетов не хватает. Предиктивную аналитику и поведенческий анализ компания RuSIEM представила одной из первых — сегодня эти направления продолжают развиваться.
Данила Леднёв рассказал, что компания Эшелон Технологии добавила ML в Komrad SIEM. Обычной корреляции стало недостаточно, поэтому в компании начали развивать поведенческий анализ. Отличие в том, что современный поведенческий анализ — это не просто математические функции, а ML с большим количеством данных и вариаций. ИИ помогает не только анализировать инциденты, но и автоматизировать весь процесс работы SIEM-системы, чтобы сотрудники меньше делали руками.
Данила Леднёв рассказал, что компания Эшелон Технологии добавила ML в Komrad SIEM. Обычной корреляции стало недостаточно, поэтому в компании начали развивать поведенческий анализ. Отличие в том, что современный поведенческий анализ — это не просто математические функции, а ML с большим количеством данных и вариаций. ИИ помогает не только анализировать инциденты, но и автоматизировать весь процесс работы SIEM-системы, чтобы сотрудники меньше делали руками.
Чем современный SIEM отличается от сборщика логов
Евгения Лагутина объяснила, что log-менеджер существовал задолго до SIEM и отвечал за сохранение данных и обеспечение удобного поиска по ним. SIEM же отвечает на принципиально иной вопрос: не просто «было ли событие», а «что именно происходило в целом». Всё начиналось с обычной корреляции, а сегодня это дополняется инструментами, которые описывают случившееся. Хороший SIEM — это уже не просто агрегатор и не просто коррелятор, а система, которая объясняет, что произошло, и в идеале даёт рекомендации, что делать дальше.
Виктор Никуличев видит развитие современного SIEM в двух направлениях — как технологию и как экспертизу. С точки зрения технологии, даже сборщики и корреляторы усложняются: появляются защиты от неправильных правил корреляции, умная работа с буферами, корреляционными окнами, оперативной памятью. Поднять сотню активных списков на 100 тысяч EPS — нетривиальная задача.
SIEM уже не живёт в вакууме: он работает в экосистеме продуктов и должен уметь интегрироваться с SOAR и LLM, а также выступать в роли MCP-сервера. С точки зрения экспертизы, контент перестаёт быть просто правилом корреляции: он расширяет контекст атаки, добавляет информацию о том, как с инцидентом работать, как его расследовать, как отреагировать и какие контрмеры принять.
Андрей Баранцев добавил, что современный SIEM — это не только «глаза и уши», но и «руки», то есть реагирование. ГК «Солар» пошла по пути единой экосистемы, где аналитик из коробки получает категоризированное событие, заполненную карточку, объяснение от ИИ и возможность что-то сделать — сходить во внешние системы, получить информацию, заблокировать хост.
Даниил Вылегжанин резюмировал:
Даниил Вылегжанин резюмировал:
«Современный хороший SIEM от коллектора отличается в первую очередь точностью детектирования. Всё, что идёт дальше — автоматизация, реагирование — будет рушиться, если у SIEM ложноположительные срабатывания».
Вадим Порошин подвёл итог:
«Самое важное, чтобы мы нашли злоумышленника в инфраструктуре заказчика. Всё, что меряется фичами, это не про результативную кибербезопасность. Наша цель — защитить заказчиков в реальных условиях кибервойны».
Максим Анненков считает, что важен функционал, но цель SIEM — не просто что-то детектировать, а обеспечить целый процесс по мониторингу и выявлению инцидентов. Для заказчика важно, чтобы SIEM закрывал потребности всех ролей, которые участвуют в процессе: не только аналитика на фронте, но и админов, которым надо подключать источники и контролировать систему.
Система должна подсветить, какой есть контент, как происходит нормализация, насколько события подходят под правила корреляции, как чувствует себя инфраструктура. Система также должна обеспечить руководителю SOC контроль процесса: вовремя уведомлять, что памяти хватит на три дня, и показывать рост среднего времени обнаружения и реагирования.
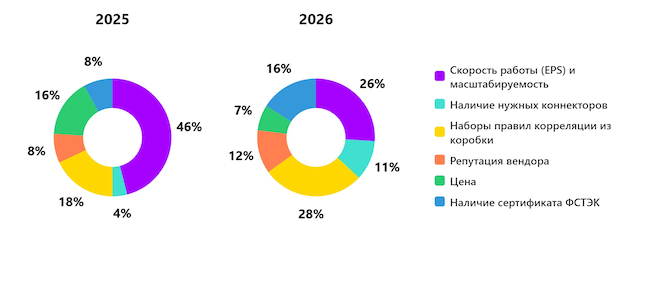
В первом опросе зрители назвали главный критерий при выборе SIEM:
Рисунок 2. Какой из критериев наиболее важен для вас при выборе SIEM?
Система должна подсветить, какой есть контент, как происходит нормализация, насколько события подходят под правила корреляции, как чувствует себя инфраструктура. Система также должна обеспечить руководителю SOC контроль процесса: вовремя уведомлять, что памяти хватит на три дня, и показывать рост среднего времени обнаружения и реагирования.
В первом опросе зрители назвали главный критерий при выборе SIEM:
- Наборы правил корреляции из коробки — 28%.
- Скорость работы (EPS) и масштабируемость — 26%.
- Наличие сертификата ФСТЭК — 16%.
- Репутация вендора — 12%.
- Наличие нужных коннекторов — 11%.
- Цена — 7%.
Рисунок 2. Какой из критериев наиболее важен для вас при выборе SIEM?
Пилотирование SIEM: что проверять и как
Даниил Вылегжанин назвал ключевые критерии для пилота: удобство работы с решением конкретно для команды заказчика, потребление ресурсов, возможность оперативно подстраивать коробочные правила под свои политики ИБ и создавать свои правила с нуля.
Евгения Лагутина добавила: нужно понять, насколько просто система встраивается в существующую инфраструктуру с точки зрения ИТ-требований. Например, если в организации определённая виртуализация, которая не поддерживается решением, SIEM просто не смогут поставить, как бы хорош он ни был. Также важно проверить подключение бизнес-приложений, которые часто разрабатываются без расчёта на безопасность.
Виктор Никуличев добавил, что SIEM надо попробовать, потому что он с вами живёт долго. Важно научиться решать задачи не только по плану пилота из коробки, но выйти за рамки и решить свою задачу, которая не идёт из коробки. Подключить свою бизнес-систему, пройти этот путь, понять вендора, интегратора, как ведутся обслуживание и поддержка.
Даниил Вылегжанин подчеркнул: нужно обязательно составлять свой план на пилот, а не типовые сценарии вендора. Если нет чёткого плана, что мы хотим найти и по каким критериям оцениваем эффективность, результат пилота будет плохим.
Руслан Ложкин поделился опытом:
«Я общался с заказчиками в прошлом году, и все высказывались, что функциональность проверить можно — подключил источники, ничего сложного. А вот нагрузку проверить сложно: это всё хорошо работает на стенде, а будет ли это работать у нас и интегрироваться в нашу инфраструктуру — другой вопрос».
Сбор событий и хранение: сколько и как долго
Виктор Никуличев заявил, что общего ответа на вопрос, сколько собирать, не существует. Собирать нужно ровно столько, сколько необходимо для анализа, и это зависит от того, что вы хотите защитить. Если это банк, он обязан хранить логи три-пять лет по комплаенсу. Если это небольшая ИТ-компания — достаточно трёх-шести месяцев для реактивного реагирования.
Вадим Порошин придерживается противоположной позиции: покрытие атак растёт, и нужно собирать гораздо больше событий. Раньше из 500 типов событий собирали 300, и этого было достаточно. Сегодня нужно собирать все 500, потому что с мимикрией ИИ в атакующих агентах часто приходится искать следы компрометации там, где раньше вообще не смотрели.
Евгения Лагутина предложила ориентироваться на модель угроз: что актуально для организации, какие группировки работают в индустрии, сколько обычно длится инцидент. Если в среднем три месяца, то нужна информация за три месяца, чтобы оперативно искать следы атаки.
Даниил Вылегжанин высказал личное мнение:
«Безопасность — это всегда принятие рисков. Нужно собирать ровно столько, сколько может осилить и SIEM, и команда, которая будет работать с событиями, и чуточку больше. Если заказчик готов вкладываться в команду — отличный путь. Если команда ограничена — собираем базовые вещи».
Максим Анненков поддержал риск-ориентированный подход. Нужно руководствоваться моделью угроз и собирать то, что нужно, хранить столько, сколько релевантно. Разные типы событий можно хранить разное количество времени.
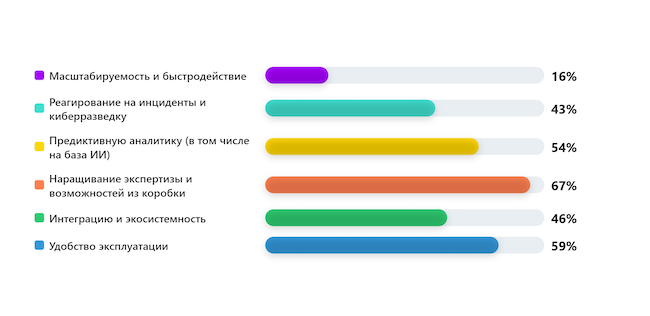
Второй опрос показал, что, по мнению зрителей, нужно дорабатывать в российских SIEM (мультивыбор):
Второй опрос показал, что, по мнению зрителей, нужно дорабатывать в российских SIEM (мультивыбор):
- Наращивание экспертизы и возможностей из коробки — 67%.
- Удобство эксплуатации — 59%.
- Предиктивную аналитику (в том числе на базе ИИ) — 54%.
- Интеграцию и экосистемность — 46%.
- Реагирование на инциденты и киберразведку — 43%.
- Масштабируемость и быстродействие — 16%.
Рисунок 3. Что нужно дорабатывать в российских SIEM?
Искусственный интеллект в SIEM
Максим Анненков отметил, что за последний год ИИ внёс кардинальные изменения. Раньше к нему относились как к рекомендательной системе, которая могла давать подсказки, но не выполнять задачи самостоятельно. Теперь, когда модель получает инструменты через MCP, ей уже можно поручить поиск событий, объяснение произошедшего, построение и анализ цепочек сетевой связанности.
Виктор Никуличев рассказал про Detection Drift — инструмент, который позволяет мигрировать контент с других SIEM на R-Vision SIEM. Он помогает трансформировать правила. Компания получает обратную связь: где-то работает классно, но есть правила, которые надо улучшать. Также есть инструменты для написания правил нормализации и помощник аналитика первой линии, который помогает объяснять, собирать дополнительный контекст, давать контекст атаки аналитику.
Вадим Порошин добавил, что по новому законодательству (Приказ ФСБ России от 26.12.2025 № 554) все должны уметь переводить правила из Sigma.
Вадим Порошин добавил, что по новому законодательству (Приказ ФСБ России от 26.12.2025 № 554) все должны уметь переводить правила из Sigma.
«Если ваши SIEM умеют работать в Sigma, мы легко можем их перевести в MaxPatrol SIEM — благодаря ИИ сделали эту функцию», — сказал эксперт.
Евгения Лагутина отметила ещё одно направление — применение ИИ для выявления угроз, с которыми классическая корреляция справляется недостаточно эффективно. Когда есть большая выборка и нужно на статистике понять, что происходит, начинать видеть то, что раньше видели с большим трудом или с большим количеством ложноположительных срабатываний.
Андрей Баранцев поддержал: ИИ заменяет кучу рутины. В Solar SIEM он работает на уровне ядра и имеет доступ к сырым и нормализованным событиям, а также к метаинформации об инциденте. Он может агрегировать, подводить статистику, выдавать аналитику, планы расследования, анализ конкретного алерта. Сейчас идут запросы на автоматизацию функций респонса и оркестрации.
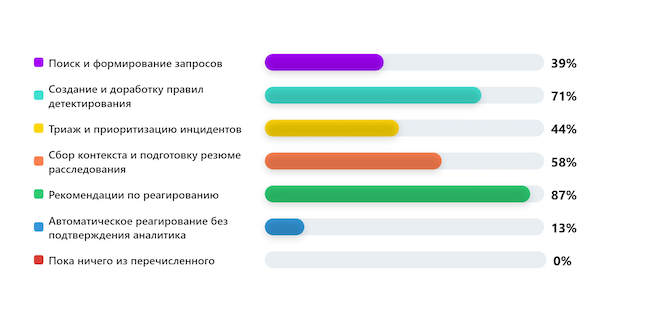
В третьем опросе зрители поделились, что они уже готовы доверить ИИ в SIEM (мультивыбор):
Рисунок 4. Что вы уже готовы доверить ИИ в SIEM?
Андрей Баранцев поддержал: ИИ заменяет кучу рутины. В Solar SIEM он работает на уровне ядра и имеет доступ к сырым и нормализованным событиям, а также к метаинформации об инциденте. Он может агрегировать, подводить статистику, выдавать аналитику, планы расследования, анализ конкретного алерта. Сейчас идут запросы на автоматизацию функций респонса и оркестрации.
В третьем опросе зрители поделились, что они уже готовы доверить ИИ в SIEM (мультивыбор):
- Рекомендации по реагированию — 87%.
- Создание и доработку правил детектирования — 71%.
- Сбор контекста и подготовку резюме расследования — 58%.
- Триаж и приоритизацию инцидентов — 44%.
- Поиск и формирование запросов — 39%.
- Автоматическое реагирование без подтверждения аналитика — 13%.
Рисунок 4. Что вы уже готовы доверить ИИ в SIEM?
Границы SIEM: что можно и что нельзя объединять
«Граница SIEM зависит от того, кто и как его использует, от масштаба организации. У меня может быть SIEM — единственный компонент, собирающий всю информацию. У меня может не быть SOAR, и тогда SIEM своим кейс-менеджментом это заменяет», — считает Евгения Лагутина.
Даниил Вылегжанин отметил, что есть мировая практика, когда SIEM объединён с TI, SOAR, IRP, PAM и другими технологиями в рамках единого решения — одна платформа, которая изначально содержит эти функции. Плюс — дополнительный контекст не теряется при передаче. Минус — сложно внедрить заказчикам, у которых уже есть части этих решений, и требуется много ресурсов.
Виктор Никуличев напомнил, что SIEM исторически вбирал в себя продукты разных поколений. В 2024 году Gartner объявил, что SOAR больше не существует как отдельный класс и становится частью SIEM, а в 2025 году выделил его в самостоятельное решение под названием CIRM (Cyber Incident Response Management).
SIEM решает задачи SOC, но его ключевая функция — работать с событиями и выявлять атаки, тогда как у SOAR другая задача. Эти функции могут совместиться в одном решении, но называться оно будет иначе — возможно, TDIR (Threat Detection, Investigation, and Response). Речь идёт об оффере вендора, который собирает набор решений под задачи заказчика.
Вадим Порошин отметил, что в квадранте Гартнера на 2026 год в правом верхнем углу, где располагаются лидеры, решения уже сложно отнести к одному классу: в них входят и XDR, и SOAR. Это большая платформа, и привязываться к тому, как она называется — SIEM или SOAR — не имеет смысла, поскольку все эти функции являются частью единой экосистемы безопасности. Будут ли они реализованы как модули одной платформы или как один-два-три отдельных продукта — это вендор определяет самостоятельно.
Андрей Баранцев рассказал, что ГК «Солар» пошла по пути комбайна: в решении из коробки представлен ещё и SOAR. Основной критерий, по которому заказчики выбирают их продукт, — это концепция SIEM+SOAR, и им нравится объединение функций в одном решении. При этом неважно, как это называется и сколько решений используется — всё зависит от конкретного заказчика и от того, как разные системы защиты работают в совокупности. Рынок движется именно в эту сторону.
Прогнозы: каким будет SIEM через два-три года
Данила Леднёв:
«Хочется надеяться, что будет user-friendly интерфейс. Это большая проблема России — ПО под капотом может быть красотой, но снаружи выглядит неудобно. Нейросети — очевидно, через год это станет повсеместно, через два года без этого трудно представить. Сейчас всем нам стоит испугаться: рынок двигается, нужно переписывать архитектуру, новые стартапы представляют хорошую угрозу, особенно если они научатся на нашем опыте и сделают быстро и лучше».
Андрей Баранцев:
«Мы видим SIEM как центр мониторинга, куда аналитик сможет зайти и в рамках единого окна получить всю информацию откуда нужно. Через два года решение позволит достичь функциональности, когда аналитику не придётся тратить время на общение с инженерами, хождение в источники, в другие системы».
Максим Анненков:
«Экосистемность будет расти. SIEM перестаёт быть просто сборщиком и создателем алертов. Добавляются возможности по триажу, реагированию, взаимодействию с инфраструктурой. Дальше он будет превращаться в единое окно, в котором можно и инфраструктуру настроить, и подключить, и агент поможет прореагировать на инцидент, обогатить, сделать ретро-корреляцию, дособрать данные».
Даниил Вылегжанин:
«Многие заказчики хотели бы решение, где нажимаешь одну кнопку «сделать хорошо» и становится хорошо. Надеюсь, что использование ИИ в SIEM позволит через два-три года приблизиться к этой кнопке — в части нагрузки на аналитиков, автоматизации и доверия человека к ИИ».
Виктор Никуличев:
«Два глобальных тренда. Первый — платформенность и экосистемность, когда оффер сегментируется на продукты, субпродукты, метапродукты, и всё это направлено на платформенность и общее решение большой задачи обеспечения безопасности.
Второй — углубление SIEM. SIEM перестаёт быть просто технологией, становится продуктом с экспертизой и контентом. Контент и ИИ снижают порог входа для пользователя, потому что экспертиза перекладывается на вендора. Но это ещё и критерий, которому непросто соответствовать: контент без экспертизы, наработанный годами практикой, получить проблематично. Это хороший дифференциатор вендоров и повышение порога входа в рынок SIEM для новых игроков».
Вадим Порошин:
«Интересно посмотреть за развитием ИИ: сможем ли мы дойти до того, что агенты смогут ставить SIEM, полностью автотриажить и автореагировать. Добежим ли через два-три года хотя бы до части из этого? Очень интересно».
Евгения Лагутина:
«Хочется верить, что мы сможем снизить порог вхождения не в SIEM, а в экспертизу в Threat Intelligence. Основная сложность в том, что аналитику надо нести ответственность за то, что происходит. Чтобы нести ответственность в полной мере, нужно видеть полную картину. Это сложно: группировок много, они ведут себя по-разному. Задача вендора — максимально подробно, но не усложняя, объяснить, что же в мире происходит, не перегружая, но в то же время дав достаточное количество деталей».
Рекомендации компаниям, которые только смотрят в сторону SIEM
Евгения Лагутина:
«Выбрать для себя ключевые задачи и ответить на вопрос: что именно мы в этом SIEM ищем? Взять ПМИ (программа и методика испытаний, прим. редакции) от одного вендора и применить её к решению другого вендора. Никому не доверять, а проверять всё на практике. Вендор знает много, интегратор знает много, но отвечать за это в итоге тому, кто внедрил и эксплуатирует. Всё проверять по максимуму самостоятельно».
Вадим Порошин:
«Смотрите на лидеров рынка, на референсы, на реальную безопасность и занимайтесь реальной кибербезопасностью».
Виктор Никуличев:
«Сформулируйте свою бизнес-задачу, что вы хотите получить. Соберите информацию о том, какие вендоры представлены, что они могут. Проконсультируйтесь со знатоками, консультантами, интегратором или дистрибьютором. Соберите шорт-лист, проведите плотное пилотирование. Уделите внимание не только технологии, но и вендору. Выберите решение, которое вам ближе и которое сможет решить ваши задачи».
Даниил Вылегжанин:
«Определитесь, по каким критериям вы выбираете, что вам важно. Обратите внимание на работу поддержки вендора в рамках пилота и взаимодействия. Когда заказчик выбирает решение, он выбирает не только технологию, но и экспертизу сопровождения и людей, с которыми ему работать годы. Это очень важный момент».
Максим Анненков:
«Составьте модель угроз: что мы хотим защищать с помощью SIEM. Заручитесь поддержкой ИТ-департамента, продайте им эту идею, потому что им вместе с вами подключать источники, настраивать политики логирования. Без их участия оно взлетит, но с большим трудом. Затем определитесь с командой, которая будет эксплуатировать систему, и выбирайте SIEM под конкретные угрозы».
Андрей Баранцев:
«На этапе предпилотного обследования отойдите от стандартных планов и методик испытаний, предоставленных вендором, и заложите нестандартные проверки, пентесты, сценарии».
Данила Леднёв:
«Постарайтесь понять, что конкретно нужно организации. Поменьше смотрите маркетинговые материалы. Тестируйте всё самостоятельно. Если у вас есть цель — двигайтесь к ней. Если возникает ошибка — поймите, проблема в вас или в инструменте, которым пользуетесь. Принимайте решение с умом».
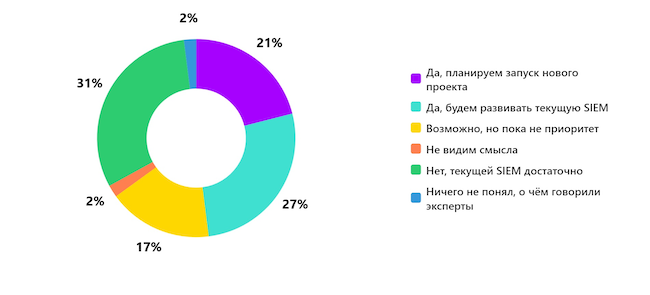
Четвёртый опрос показал, планируют ли зрители внедрять\развивать SIEM после этого эфира:
Рисунок 5. Планируете ли вы внедрять\развивать SIEM после этого эфира?
- Текущей SIEM достаточно — 31%.
- Будут развивать текущую SIEM — 27%.
- Планируют запуск нового проекта — 21%.
- Возможно, но пока не приоритет — 17%.
- Не видят смысла — 2%.
- Ничего не поняли, о чём говорили эксперты — 2%.
Рисунок 5. Планируете ли вы внедрять\развивать SIEM после этого эфира?